Le tout premier trojan volant les mots de passe ciblant Linux et Mac OS X
Top des actualités Doctor Web | Hot news | Toutes les actualités | Alertes virales
Le 22 août 2012
A ce jour, le mécanisme de propagation de BackDoor.Wirenet.1 est inconnu. Ce backdoor est capable de fonctionner aussi bien sous Linux que sous Mac OS X.
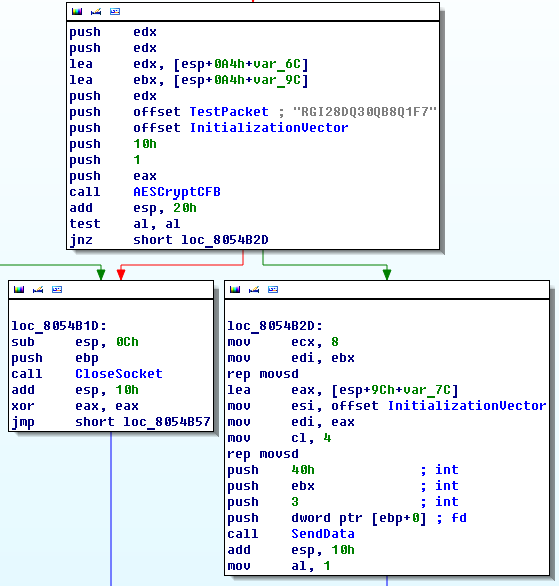
Au moment de son lancement, BackDoor.Wirenet.1 sauvegarde une copie dans le dossier « Mes documents » de l'utilisateur en cours. Pour interagir avec le serveur distant 212.7.208.65, le programme malveillant utilise l’algorithme Advanced Encryption Standard (AES).
BackDoor.Wirenet.1 possède des fonctionnalités de keylogger, de plus, il vole les mots de passe entrés par l’utilisateur dans les navigateurs Opera, Firefox, Chrome, Chromium, ainsi que les mots de passe pour Thunderbird, SeaMonkey, Pidgin. Le logiciel antivirus Doctor Web détecte et supprime facilement ce backdoor, pour cette raison la menace n’est pas dangereuse pour les utilisateurs de Dr.Web Antivirus pour Mac OS X et Dr.Web Antivirus pour Linux.